🛠️ TP – Auditer puis durcir un mini-réseau
Bac Pro CIEL – Première – E31 – S14 – binôme, on échange les rôles à chaque partie
Note
Mission. MécaPro te demande un audit express de son mini-réseau (un switch, un routeur, un serveur web), puis de corriger les faiblesses que tu trouves. Tu appliques la checklist de 10 points, tu durcis le switch, tu filtres le trafic vers le serveur, tu sauvegardes, puis tu ré-audites.
Temps prévu : 3 h 30. Prérequis : cours S14 lu ; garde la checklist sous la main.
Binôme : __ / ____
Mise en place
Ouvre le simulateur, puis Ouvre p14-securite.json.
| Équipement | Adresse | Rôle |
|---|---|---|
PC1 (atelier), PC2 (compta) |
192.168.10.11 / .12 | Postes |
SW1 |
192.168.10.2 | Switch (administré à distance) |
R1 |
192.168.10.1 / 192.168.20.1 | Routeur |
SRV1 |
192.168.20.100 | Serveur web |
Partie A – L'audit « avant » (≈ 40 min)
A1. Le switch
Sur SW1 (console) : enable, puis :
Remplis les points 1 à 5 et 9 de la checklist, colonne Avant.
| Question | Ta réponse |
|---|---|
Y a-t-il un enable secret ? |
|
Quel mot de passe protège les lignes vty ? Est-il visible ? |
|
Quel est le transport input ? (Telnet autorisé ?) |
|
| Combien de ports sont actifs alors que 2 sont utilisés ? | |
La configuration est-elle sauvegardée (startup-config) ? |
A2. Voir un mot de passe Telnet passer en clair
- Ouvre l'analyseur de trames, Effacer, filtre
telnet. - Sur
PC1(terminal) :telnet 192.168.10.2, puis tape le mot de passe du switch (cisco). - Clique la trame PC1 → SW1 et regarde le champ Telnet ▸ Data.
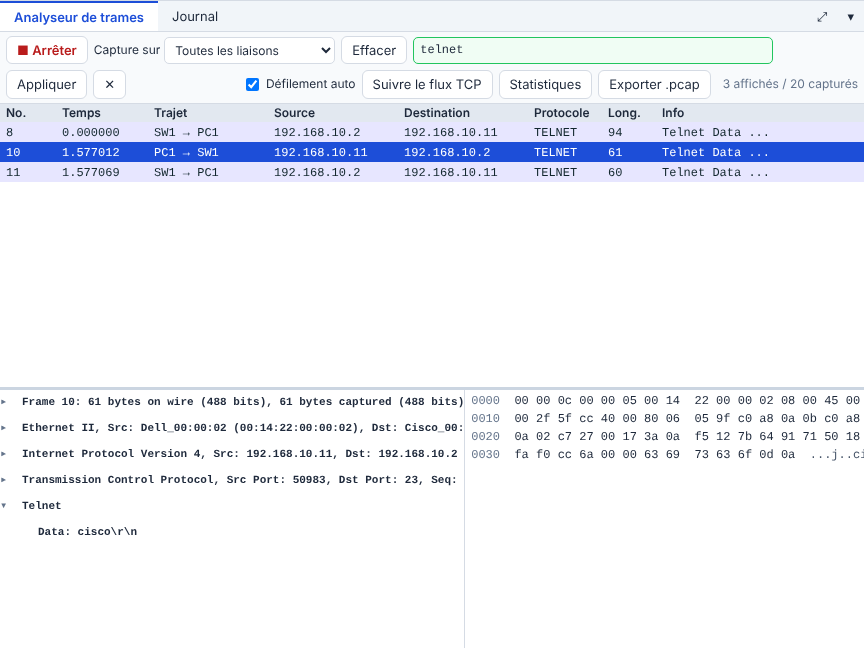
❓ Que lis-tu ? Qui pourrait faire la même capture dans une vraie entreprise ? ____
A3. Le serveur et le routeur
| Test | Résultat |
|---|---|
PC1 → navigateur ou curl http://192.168.20.100 |
|
PC1 → ping 192.168.20.100 |
|
R1 : show access-lists |
❓ Le ping vers le serveur est-il utile pour un utilisateur ? Quel risque ? ____
🔁 Échange des rôles.
Partie B – Durcir le switch (≈ 45 min)
Sur SW1 :
enable
configure terminal
 enable secret Cisco123
 banner motd #Acces reserve au personnel autorise#
 ip domain-name mecapro.local
 username admin privilege 15 secret Adm1n!
 crypto key generate rsa modulus 1024
 ip ssh version 2
 line vty 0 4
  transport input ssh
  login local
  exit
 interface range fa0/3 - 24
  shutdown
  end
Warning
Cisco123 et Adm1n! sont des mots de passe d'exemple : choisis les tiens (≥ 12 caractères) et note-les : ____
Pourquoi ne doit-on jamais laisser cisco ou admin ? ____
Vérifie depuis PC1 :
| Test | Résultat attendu | Résultat obtenu |
|---|---|---|
telnet 192.168.10.2 |
Refusé | |
ssh admin@192.168.10.2 |
Demande le mot de passe | |
show interfaces status |
Fa0/3 à Fa0/24 : disabled |
✅ Point de contrôle : Telnet est refusé, SSH fonctionne.
❓ Pourquoi coupe-t-on les ports libres ? ____
🔁 Échange des rôles.
Partie C – Filtrer vers le serveur (ACL, ≈ 40 min)
🚀 Pour aller plus loin
Ce passage va au-delà du référentiel : il est utile au métier, mais non exigé à l'épreuve terminale.
Sur R1 : on n'autorise, depuis le réseau des postes, que le web vers le serveur.
enable
configure terminal
 ip access-list extended WEB-ONLY
  permit tcp 192.168.10.0 0.0.0.255 host 192.168.20.100 eq 80
  permit tcp 192.168.10.0 0.0.0.255 host 192.168.20.100 eq 443
  deny ip any any log
  exit
 interface gi0/0
  ip access-group WEB-ONLY in
  end
show access-lists
Prédis avant de tester :
Test depuis PC1 |
Prédiction | Résultat |
|---|---|---|
Web (curl http://192.168.20.100) |
||
ping 192.168.20.100 |
||
ping 192.168.20.1 (le routeur lui-même) |
Regarde show access-lists : quelles règles ont des « matches » ? ____
❓ Pourquoi le dernier deny ip any any est-il important (et que se passerait-il sans lui) ? ____
Aide
Sur un routeur Cisco, une ACL a toujours un refus implicite à la fin. Écrire deny ip any any log le rend visible et compte les refus.
✅ Point de contrôle : le web marche, le ping vers le serveur échoue (« Communication administrativement filtrée »).
🔁 Échange des rôles.
Partie D – Pare-feu du serveur Linux (VM, facultatif, ≈ 35 min)
🚀 Pour aller plus loin
Ce passage va au-delà du référentiel : il est utile au métier, mais non exigé à l'épreuve terminale.
Note
Sur la VM Ubuntu Server de S10 (SSH : ssh admin1@192.168.56.10). Si elle n'est pas disponible, lis les commandes et réponds aux questions.
- Liste les services qui écoutent :
ss -tlnp. Quels ports ? ____ - Autorise SSH d'abord :
- Vérifie que ta session SSH est toujours ouverte et qu'une nouvelle connexion marche.
❓ Que se serait-il passé si tu avais fait sudo ufw enable avant ufw allow 22/tcp ? ____
- Mises à jour :
sudo apt updatepuisapt list --upgradable. Combien de paquets sont à mettre à jour ? ____
🔁 Échange des rôles.
Partie E – Sauvegarder (≈ 20 min)
Sur SW1 et R1 :
- Copie le résultat de
show running-configdeSW1dans un fichier texte nomméSW1-AAAA-MM-JJ.txt(avec la date du jour) ; retire les mots de passe avant de le partager. - Où ranges-tu ce fichier pour respecter la règle 3-2-1 ? ____
✅ Point de contrôle : show startup-config du switch contient transport input ssh.
Enregistre ton travail (Enregistrer → TP-S14-tonnom.json).
Partie F – L'audit « après » (≈ 25 min, individuel)
- Remplis la colonne Après de la checklist.
- Calcule les scores avant / après.
- Écris la correction qui te semble la plus importante et ce qu'il reste à faire sur ce réseau : ____
🏁 Bilan
Oral (2 min par élève)
- Cite 3 bonnes pratiques de sécurité simples.
- Pourquoi plusieurs barrières plutôt qu'une ?
- Qu'est-ce qui rend une sauvegarde fiable ?
| Mon auto-évaluation | 😟 | 🙂 | 😀 |
|---|---|---|---|
| Je réalise un audit avec une checklist | |||
| Je durcis un switch (secret, SSH, ports) | |||
| Je lis et j'écris une ACL simple | |||
| J'explique mises à jour et sauvegardes |
🔍 Dépannage
| Symptôme | Cause probable | Que faire |
|---|---|---|
crypto key generate refusé |
Pas de nom de switch / pas de ip domain-name |
Faire ip domain-name … d'abord |
SSH : Login invalid |
Mauvais nom ou mot de passe | Retaper admin + mot de passe |
| Après l'ACL, le web ne marche plus | Règle permit mal écrite (adresse, port) |
show access-lists, comparer avec la mise en place |
| L'ACL ne filtre rien | Pas appliquée à l'interface | ip access-group WEB-ONLY in sur gi0/0 |
| Tout est bloqué, même le web | Mauvais sens (in / out) ou mauvaise interface |
Vérifier show ip interface gi0/0 |
ufw : plus d'accès SSH |
Activé sans règle 22 | Console de la VM : sudo ufw allow 22/tcp |
Tip
Passeport d'autonomie : ligne « Auditer un mini-réseau avec une checklist et appliquer les corrections de base » → semi-guidé ✔.
➡️ Mission en entreprise : faire le point avec le tuteur sur 3 bonnes pratiques.